

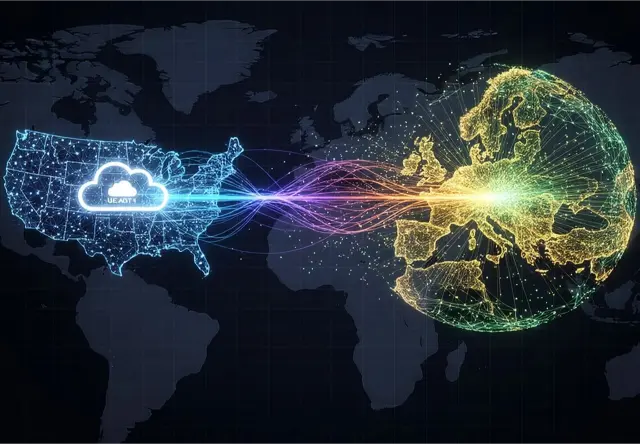
Η πρόσφατη διαταραχή της Amazon Web Services (AWS) στην υποδομή US-EAST-1 στις ΗΠΑ αποτελεί ένα ακόμη καμπανάκι κινδύνου για τις πραγματικές εξαρτήσεις της ευρωπαϊκής ψηφιακής καθημερινότητας.
Για λίγες ώρες, τραπεζικές υπηρεσίες, δημόσιες πλατφόρμες και επιχειρησιακές εφαρμογές στην Ευρώπη – ακόμα και συστήματα της ίδιας της Ευρωπαϊκής Επιτροπής – εμφάνισαν σοβαρές δυσλειτουργίες, παρότι τα δεδομένα τους βρίσκονται τυπικά σε ευρωπαϊκά κέντρα δεδομένων.
Μια αρκετά διαφωτιστική ανάλυση του JEE.gr[1] περιγράφει την τεχνική σκοπιά αλλά και τις νομικές προεκτάσεις του πώς ένα συμβάν στη Βιρτζίνια των ΗΠΑ μπόρεσε να «παγώσει» ευρωπαϊκά συστήματα που θεωρούσαμε ότι είναι τοπικά και προστατευμένα, αναδεικνύοντας ένα διπλό πρόβλημα: τεχνική εξάρτηση και θεσμική αδιαφάνεια. Με απλά λόγια: ακόμη κι αν τα αρχεία μας φιλοξενούνται σε κάποιο Data Center στην Ιρλανδία ή τη Φρανκφούρτη, αρκετά συστατικά στοιχεία των συστημάτων που κάνουν τις υπηρεσίες να δουλεύουν – από τη διαχείριση διαπιστευτηρίων μέχρι επιμέρους διαχειριστικές λειτουργίες – περνούν από υποδομές που εδρεύουν εκτός Ευρώπης. Όταν η αμερικανική πλευρά «κολλάει», ο τελικός χρήστης στην Ευρώπη βλέπει την οθόνη να παγώνει. Το ζήτημα δεν είναι αμιγώς τεχνικό, καθώς αφορά το ποιος ελέγχει τα «κουμπιά» των κρίσιμων λειτουργιών και κατά πόσο αυτό είναι γνωστό και ελέγξιμο από τον εκάστοτε οργανισμό αλλά και τον ίδιο τον πολίτη.
Από ρυθμιστικής σκοπιάς, το περιστατικό ξαναφέρνει στο προσκήνιο τα ανοιχτά ερωτήματα του GDPR. Εταιρείες και δημόσιοι φορείς οφείλουν να ενημερώνουν με σαφήνεια πού και πώς επεξεργάζονται τα δεδομένα προσωπικού χαρακτήρα, όχι μόνο ως προς τον «χώρο» φιλοξενίας, αλλά και ως προς τις επιχειρησιακές ροές που μπορεί να καταλήγουν εκτός ΕΕ. Σε περιστατικά όπως η πρόσφατη διαταραχή[2] στο US-EAST-1 της Amazon, οι κρυφές διασυνδέσεις δημιουργούν και νομικό κίνδυνο: είναι από δύσκολο έως πρακτικά αδύνατο να αποδείξεις ότι τίποτα (ούτε μεταδεδομένα, ούτε κρίσιμες λειτουργίες) δεν διέσχισε τον Ατλαντικό, όταν η ίδια η αρχιτεκτονική είναι αδιαφανής για τον πελάτη. Η συμμόρφωση, με άλλα λόγια, δεν είναι μια στατική δήλωση, αλλά η τεκμηριωμένη ικανότητα να χαρτογραφείς, να εξηγείς και να ελέγχεις τις εξαρτήσεις σου. Όταν αυτό δεν συμβαίνει, όχι μόνο πάει περίπατο η οποιαδήποτε συμμόρφωση προς το ρυθμιστικό πλαίσιο της ΕΕ σχετικά με τα ψηφιακά δεδομένα της αλλά ενισχύεται και ο προβληματισμός για τις εξαρτήσεις από ελάχιστους τεχνολογικούς κολοσσούς που ελέγχουν τις ψηφιακές υποδομές μας[3]. Και φυσικά δεν τις ελέγχουν με το ζόρι, εμείς έχουμε επιλέξει να «φιλοξενούμαστε» στις υποδομές αυτών των πολυεθνικών, με το ανάλογο οικονομικό, πολιτικό και κοινωνικό αντίτιμο.
Εδώ, όμως, συναντιέται το βραχυπρόθεσμο ζήτημα ανθεκτικότητας με το στρατηγικό ζητούμενο της ψηφιακής ανεξαρτησίας. Στην δημόσια συζήτηση που έχει ανοίξει εδώ και καιρό γύρω από την ευρωπαϊκή πολιτική ανοιχτού κώδικα, το Open Knowledge Foundation είναι μια από τις οργανώσεις που τονίζουν ότι ο ανοιχτός κώδικας δεν είναι απλώς «φθηνότερο λογισμικό», αλλά βασικό εργαλείο κυριαρχίας: μειώνει τον εγκλωβισμό σε συγκεκριμένους προμηθευτές, ενισχύει τη διαφάνεια και επιτρέπει στην Ευρώπη να διαμορφώσει δικές της ικανότητες σε κρίσιμες ψηφιακές υποδομές. Η συζήτηση φυσικά συνδέεται άμεσα και με την ανταγωνιστικότητα και την καινοτομία της ΕΕ, θέτοντας στο επίκεντρο όχι μόνο την ανάπτυξη αλλά και τη συντήρηση των λογισμικών ανοιχτού κώδικα που στηρίζουν αθόρυβα την οικονομία μας.
Στο ίδιο πνεύμα, αποτιμήσεις από το φετινό EU Open Source Policy Summit υπογραμμίζουν ότι η κυριαρχία δεν επιτυγχάνεται με συνθήματα αλλά με επενδύσεις σε ανοιχτά πρότυπα, διαλειτουργικότητα αλλά και μια σοβαρή ευρωπαϊκή υποδομή (ένα «Eurostack»)[4] που να μπορεί να τρέχει κρίσιμες λειτουργίες εντός της ευρωπαϊκής δικαιοδοσίας. Ένα τέτοιο οικοσύστημα κάνει τις δημόσιες συμβάσεις πιο υγιείς (με απαιτήσεις φορητότητας δεδομένων και αποφυγής ψηφιακών εγκλωβισμών, του λεγόμενου «vendor lock-in») και δημιουργεί αγορές όπου ο καλύτερος κώδικας – και όχι το μεγαλύτερο λόμπι – κερδίζει.
Πώς μεταφράζονται όλα αυτά σε πράξη για ρυθμιστές, φορείς και επιχειρήσεις; Πρώτον, διαφάνεια: οι οργανισμοί οφείλουν να περιγράφουν απλά στον πολίτη όχι μόνο πού βρίσκονται τα δεδομένα του, αλλά και ποιες λειτουργίες εξαρτώνται από τρίτες χώρες. Δεύτερον, διαφοροποίηση: τεχνολογικές αρχιτεκτονικές που ελαχιστοποιούν μοναδικά σημεία αποτυχίας (single points of failure) και προωθούν εναλλακτικές -ακόμα και αποκεντρωμένες- υλοποιήσεις βασικών υπηρεσιών. Αν μη τι άλλο η τεχνολογία υπάρχει, μένει λοιπόν να χρησιμοποιηθεί προς όφελος του πολίτη. Τρίτον, επένδυση[5]: σταθερή χρηματοδότηση για τη συντήρηση κρίσιμων έργων ανοιχτού κώδικα και κριτήρια προμηθειών που αξιολογούν τη διαλειτουργικότητα και την εξαγωγιμότητα δεδομένων ως παράγοντες τόσο σημαντικούς όσο και το ίδιο το κόστος των προμηθειών.
Το επεισόδιο του US-EAST-1 δεν είναι μία «αμερικανική ιστορία» που απλώς μας ακούμπησε. Είναι ένας ευρωπαϊκός καθρέφτης. Μας δείχνει ότι η προστασία δεδομένων και η ανθεκτικότητα υπηρεσιών είναι συγκοινωνούντα δοχεία, και ότι η ψηφιακή ανεξαρτησία δεν είναι μια σημαία που καρφιτσώνεις στον χάρτη, αλλά μια ικανότητα που χτίζεται: με εξηγήσιμες ροές, ανοιχτά πρότυπα και θεσμική συνέπεια. Αν θέλουμε τα ευρωπαϊκά συστήματα να παραμένουν όντως «ευρωπαϊκά» όταν δοκιμάζονται, χρειάζεται να ξέρουμε -και να μπορούμε να επιλέξουμε- όχι μόνο πού βρίσκονται τα δεδομένα μας, αλλά και ποιος ελέγχει τα «κουμπιά».
[1] Alexius Dionysius Diakogiannis, 24 October 2025, The Dark Side of IT: How US-EAST-1 Took Europe Offline and Why GDPR is in the Crosshairs. https://jee.gr/how-us-east-1-took-europe-offline-and-why-gdpr-is-in-the-crosshairs/
[2] Matt Burgess and Lily Hay Newman, 25 October 2025, Amazon Explains How Its AWS Outage Took Down the Web. https://www.wired.com/story/amazon-explains-how-its-aws-outage-took-down-the-web/
[3] Dan Milmo and Graeme Wearden, 20 October 2025, Amazon Web Services outage shows internet users ‘at mercy’ of too few providers, experts say. https://www.theguardian.com/technology/2025/oct/20/amazon-web-services-aws-outage-hits-dozens-websites-apps
[4] Sara Petti, 11 February 2025, Open Source Policy and Europe’s Digital Sovereignty: Key Takeaways from the EU Open Source Policy Summit. https://blog.okfn.org/2025/02/11/open-source-policy-and-europes-digital-sovereignty-key-takeaways-from-the-eu-open-source-policy-summit/
[5] Nicholas Gates, 24 February 2025, The EU Open Source Policy Summit 2025: What did we learn and where do we go from here?. https://openforumeurope.org/the-eu-open-source-policy-summit-2025-what-did-we-learn-and-where-do-we-go-from-here/