Το πρόσφατο κυβερνοεπεισόδιο σε μεγάλα ευρωπαϊκά αεροδρόμια αποκάλυψε την ευαλωτότητα κρίσιμων υποδομών λόγω εξάρτησης από κοινές πλατφόρμες. Ποιοι είναι οι κίνδυνοι και τι πρέπει να αλλάξει στην εποχή της Τεχνητής Νοημοσύνης;
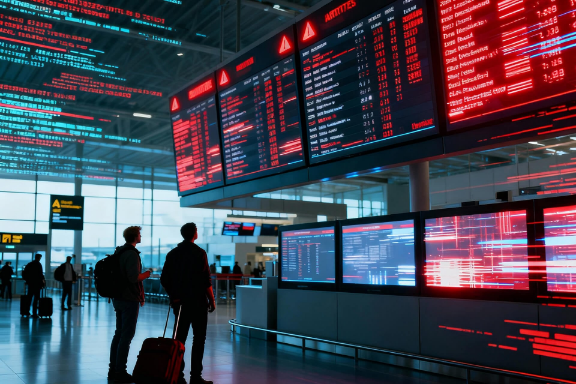
Το πρόσφατο κυβερνοεπεισόδιο που έπληξε μεγάλα ευρωπαϊκά αεροδρόμια – με καθυστερήσεις στο Heathrow, ακυρώσεις στο Βερολίνο και τις Βρυξέλλες – ανέδειξε με εμφατικό τρόπο πόσο ευάλωτες είναι οι σύγχρονες υποδομές όταν βασίζονται σε μία και μόνη πλατφόρμα.
Το λογισμικό Muse της Collins Aerospace, θυγατρικής του αμερικανικού αεροπορικού κολοσσού RTX, που χρησιμοποιείται ευρέως σε check-in και boarding αεροδρομίων, αποτέλεσε το «αδύναμο σημείο». Η επίθεση ή η «σχετιζόμενη με τον κυβερνοχώρο διαταραχή» (“cyber-related disruption”) όπως χαρακτηρίστηκε από την εταιρεία, αρκούσε για να διαταράξει την αεροπορική κυκλοφορία σχεδόν σε ολόκληρη την ήπειρο.
Τι συνέβη και γιατί μας αφορά
Το Muse σχεδιάστηκε ως πλατφόρμα «κοινής χρήσης» που επιτρέπει στις αεροπορικές εταιρείες να αξιοποιούν κοινές υποδομές για check-in και boarding, μειώνοντας κόστος και ακαμψία σε σχέση με το παλιό μοντέλο όπου κάθε εταιρεία είχε ξεχωριστό χώρο και σύστημα. Η ευρεία διάδοσή του στα μεγάλα αεροδρόμια προσέφερε σημαντική αποδοτικότητα, αλλά η πρόσφατη κυβερνοδιαταραχή έδειξε την άλλη όψη: η εξάρτηση από ένα ενιαίο σύστημα οδήγησε σε χειροκίνητες διαδικασίες, τεράστιες ουρές και απώλεια αξιοπιστίας.
Πρόκειται για ένα παράδειγμα «μοναδικού σημείου αστοχίας» (single point of failure): ένα μόνο στοιχείο που, αν αποτύχει, παραλύει ολόκληρο το σύστημα. Όταν το ίδιο λογισμικό χρησιμοποιείται παντού, η βλάβη δεν περιορίζεται τοπικά αλλά πολλαπλασιάζεται με αλυσιδωτές συνέπειες. Η τάση προς ολοένα πιο ενοποιημένα συστήματα εξυπηρετεί την οικονομία κλίμακας, αλλά αυξάνει δραματικά τον συστημικό κίνδυνο. Εξάλλου, ένα αντίστοιχης κλίμακας περιστατικό προέκυψε πριν από ακριβώς έναν χρόνο, τον Σεπτέμβριο του 2024, όταν μια ελαττωματική ενημέρωση λογισμικού από την εταιρεία κυβερνοασφάλειας CrowdStrike προκάλεσε μαζικές ακυρώσεις πτήσεων στις Ηνωμένες Πολιτείες.
Η αεροπορία δεν είναι η μόνη που απειλείται. Αντίστοιχοι κίνδυνοι προκύπτουν σε δημόσιες υποδομές όπως η ηλεκτρονική διακυβέρνηση, η ύδρευση, η ενέργεια ή η υγεία. Η τάση συγκεντρωτισμού σε ενιαίες πλατφόρμες μπορεί να δημιουργεί «μονοδρόμους» κινδύνου: μια και μόνη βλάβη ή επίθεση αρκεί για να παραλύσει ολόκληρους τομείς της κοινωνίας, με συνέπειες πολύ σοβαρότερες από τις καθυστερήσεις στα αεροδρόμια.
Η εποχή της Τεχνητής Νοημοσύνης επιβαρύνει εκθετικά αυτή την εικόνα. Η ΤΝ καθιστά τις κυβερνοεπιθέσεις ταχύτερες και πιο αποδοτικές, αυτοματοποιώντας τον εντοπισμό κενών και ενισχύοντας τεχνικές εξαπάτησης. Πολύ πρόσφατη έκθεση της Anthropic (η εταιρεία πίσω από ένα από τα πιο δημοφιλή LLMs παγκοσμίως, το Claude) ανέδειξε αυτό που πολλοί στον τομέα της κυβερνοασφάλειας ανέμεναν εδώ και λίγο καιρό: πώς κακόβουλοι παράγοντες ήδη αξιοποιούν την Τεχνητή Νοημοσύνη για να αυξήσουν δραματικά την κλίμακα, την ταχύτητα και την πολυπλοκότητα των επιθέσεών τους αλλά και για να βελτιστοποιήσουν δραστικά διαδικτυακές απάτες, κατασκοπεία και ανάπτυξη εξελιγμένου κακόβουλου λογισμικού.
Τι πρέπει να αλλάξει
Η εμπειρία δείχνει ότι η πλήρης εξάρτηση από έναν προμηθευτή ή μια πλατφόρμα μετατρέπει μια τεχνική αστοχία σε συστημικό κίνδυνο. Για να μειωθεί αυτός ο κίνδυνος, χρειάζεται μια διαφορετική προσέγγιση: αποκέντρωση, διαφοροποίηση και ανθεκτικότητα.
Η Ευρωπαϊκή Ένωση έχει ήδη κάνει βήματα προς αυτή την κατεύθυνση. Η νέα οδηγία NIS2 επεκτείνει τις υποχρεώσεις κυβερνοασφάλειας σε κρίσιμες υποδομές όπως η ενέργεια, οι μεταφορές και οι δημόσιες υπηρεσίες, απαιτώντας σχέδια επιχειρησιακής συνέχειας και πολλαπλά επίπεδα άμυνας. Παράλληλα, το AI Act εισάγει κανόνες διαφάνειας και ελέγχου για συστήματα Τεχνητής Νοημοσύνης, περιορίζοντας τον κίνδυνο «μαύρων κουτιών» που λειτουργούν χωρίς επαρκή λογοδοσία. Ωστόσο, αυτή η προσπάθεια θεσμικής οριοθέτησης του ζητήματος χρειάζεται χρόνο (και χρήμα) για να μετατραπεί σε απτές απαιτήσεις συμμόρφωσης από την αγορά, δημιουργώντας στο μεταξύ αβεβαιότητα και προστριβές.
Ωστόσο, σε πρακτικό επίπεδο, γίνεται ολοένα και πιο εμφανές ότι οργανισμοί και δημόσιες αρχές οφείλουν να αποφεύγουν την υπερσυγκέντρωση κρίσιμων λειτουργιών σε έναν πάροχο ή σε μια ενιαία τεχνολογική λύση. Αξίζει να εξετάσουν υβριδικά μοντέλα, όπου τα συστήματα κατανέμονται σε διαφορετικές πλατφόρμες και παρόχους. Ένα απλό παράδειγμα αποκεντρωμένης λογικής είναι οι τεχνολογίες blockchain: αντί όλα τα δεδομένα να αποθηκεύονται σε έναν κεντρικό server, διαμοιράζονται σε πολλαπλούς κόμβους, καθιστώντας πολύ πιο δύσκολη τη συνολική κατάρρευση.
Το ζητούμενο δεν είναι να εγκαταλείψουμε την αποδοτικότητα των ενιαίων συστημάτων, αλλά να χτίσουμε γύρω τους θεσμικές και τεχνικές δικλείδες ασφαλείας: εναλλακτικές διαδρομές λειτουργίας, back-up επιλογές και πολλαπλούς ελέγχους. Μόνο έτσι μπορούμε να μειώσουμε την εξάρτηση από το «μοναδικό σημείο αστοχίας» και να ενισχύσουμε την ανθεκτικότητα κρίσιμων υποδομών στην Ευρώπη.
Το επεισόδιο των αεροδρομίων πρέπει να λειτουργήσει ως προειδοποίηση. Η εξάρτηση από κεντρικοποιημένα συστήματα δημιουργεί σημεία ευαλωτότητας που δεν συμβαδίζουν με τις απαιτήσεις της εποχής. Χρειάζεται ρυθμιστική παρέμβαση, πολιτική βούληση και τεχνική ανανέωση, ώστε οι κρίσιμες υποδομές -δημόσιες και ιδιωτικές- να παραμείνουν ανθεκτικές. Στην εποχή όπου η τεχνητή νοημοσύνη μπορεί να ενισχύσει τόσο τους αμυνόμενους όσο και τους επιτιθέμενους, η αδράνεια δεν αποτελεί επιλογή.